 Next
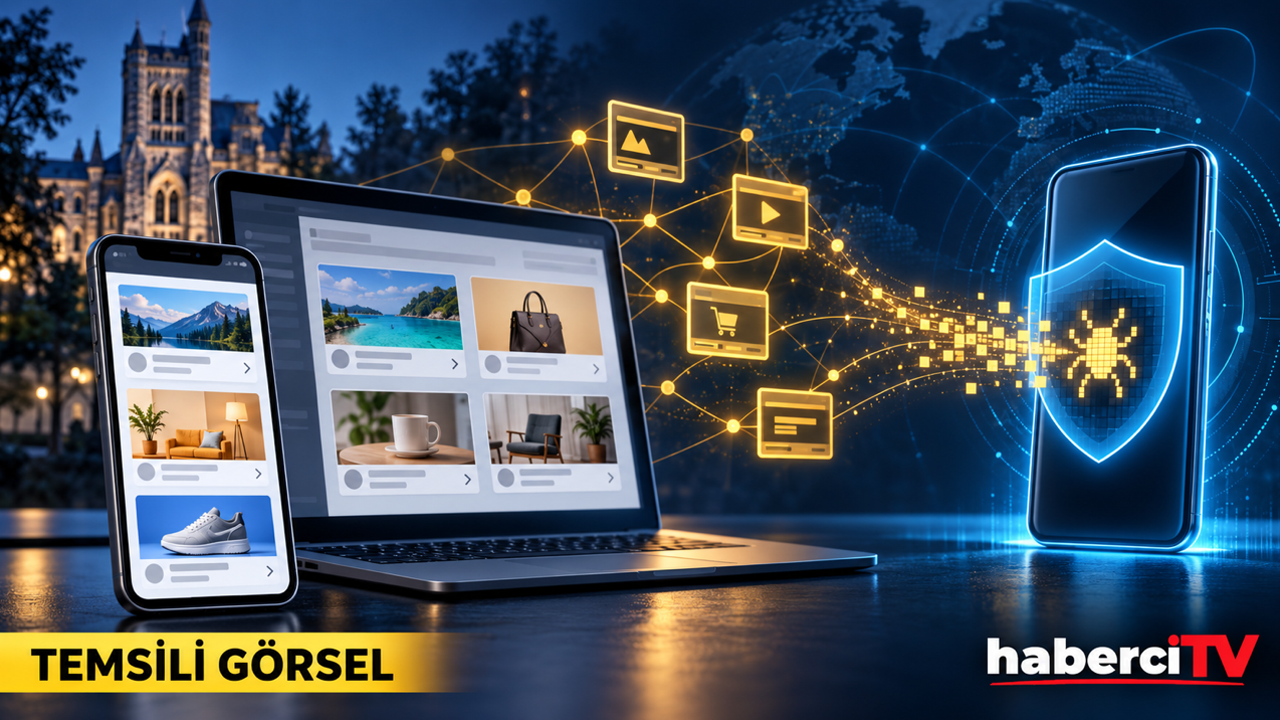
Hedefli bir reklamın ekranda görünmesi, bazı telefon ve bilgisayarlarda casus yazılım saldırısının başlaması için yeterli olabiliyor. Toronto Üniversitesi bünyesindeki Citizen Lab, bu yöntemi “AdFection” adıyla tanımladığı raporunda teknik bulgularla ortaya koydu.
Reklama tıklamak gerekmiyor
Araştırmaya göre saldırganlar, çevrim içi reklam altyapısını belirli cihazları seçmek ve hedefe uygun zararlı kodu iletmek için kullandı. Reklam bir internet sitesi ya da uygulamada açıldığında sistem, kullanıcının cihazına ilişkin bazı işaretleri kontrol ediyor; seçilen hedeflerde casus yazılım zinciri devreye girebiliyor. Kullanıcının reklama dokunması veya bir bağlantı açması gerekmiyor.
Citizen Lab, 2024 ve 2025 yıllarında uluslararası yayın kuruluşu Al Jazeera bünyesindeki en az 45 cihazın bu tür sıfır tıklama saldırılarında hedef alındığını bildirdi. Araştırmacılar, cihaz günlüklerindeki zaman sıralamasını inceleyerek reklam altyapısı ile Candiru olarak bilinen casus yazılımın sunucuları arasında bağlantı kurdu.
Her reklam bulaşma anlamına gelmiyor
Raporda önemli bir ayrım da vurgulanıyor: Bir kullanıcının hedefli reklam görmesi tek başına telefonuna casus yazılım yüklendiğini göstermiyor. Araştırmacılara göre çoğu gösterimde kullanıcı hedef seçilmiyor; ancak reklam gösterimi sırasında cihazla ilgili bazı bilgiler reklam altyapısına aktarılabiliyor.
Citizen Lab, reklam teknolojisi şirketlerinin müşteri ve reklam içeriği denetiminin güçlendirilmesi çağrısı yaptı. Araştırma sonrasında Google, IAB Europe ve bazı reklam sağlayıcılarının Discover-Tech’in erişimini kısıtladığı bildirildi. Konu, kullanıcıların reklam gördüğü her durumda cihazlarının ele geçirildiği anlamına gelmiyor; rapor belirli, hedefli saldırıların reklam ekosisteminden yararlanabildiğini gösteriyor.